
Gefälschte AXA-E-Mails: Wenn Betrüger Versicherte unter Druck setzen
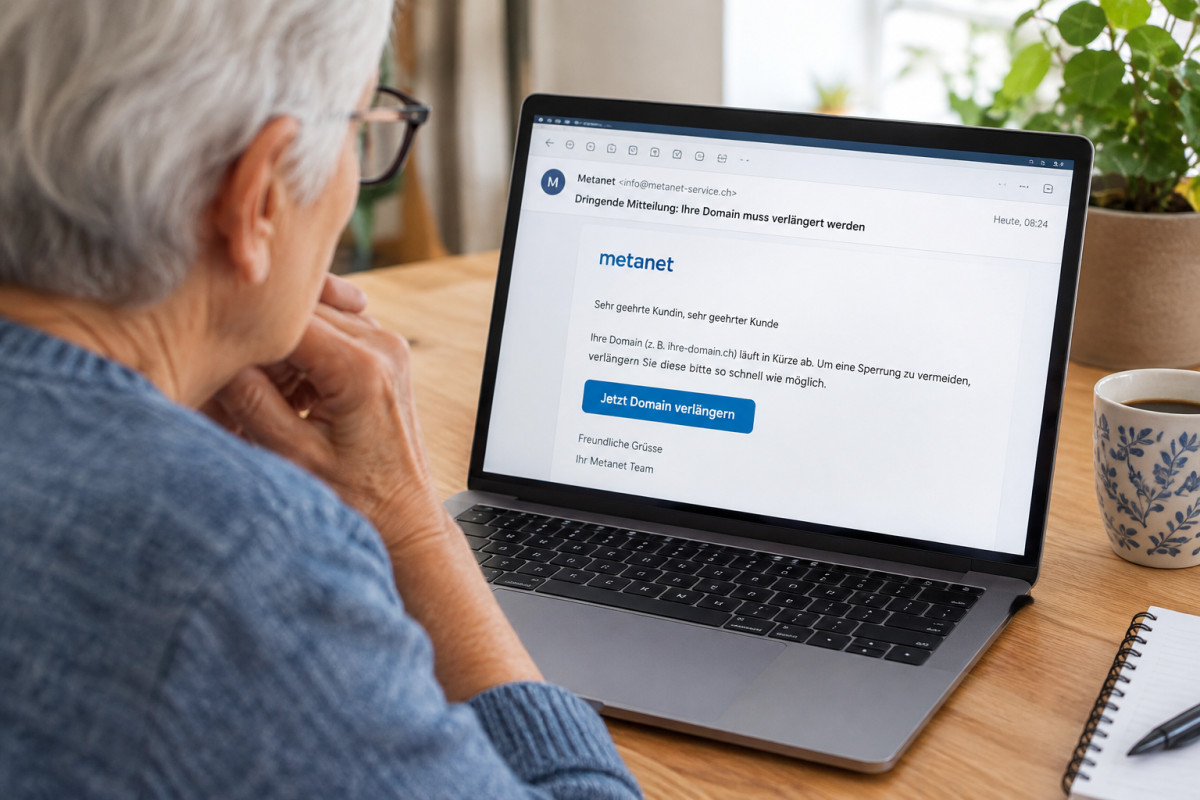
Die Begründung klingt zunächst plausibel: Die hinterlegten Kundendaten müssten überprüft und aktualisiert werden. Wer die Aufforderung ignoriere, müsse möglicherweise mit Einschränkungen bei bestimmten Dienstleistungen rechnen.
Doch hinter der professionell gestalteten Nachricht steckt ein Betrugsversuch. Besonders auffällig ist der enthaltene Link. Statt auf die offizielle Internetseite der AXA führt er über einen fremden Kurzlink mit der Adresse «tr.ee». Damit bleibt zunächst verborgen, auf welcher Internetseite man tatsächlich landet.
Auch Nichtkunden erhalten solche Nachrichten
Ein besonders aufschlussreiches Detail: Die E-Mail richtet sich pauschal an eine angebliche Kundin oder einen angeblichen Kunden. Eine persönliche Anrede, eine Versicherungsnummer oder konkrete Angaben zu einem bestehenden Vertrag fehlen vollständig.
Dass auch Menschen angeschrieben werden, die überhaupt keine Kundenbeziehung zur AXA haben, zeigt das Vorgehen der Betrüger. Solche Nachrichten werden massenhaft versendet. Die Kriminellen wissen nicht unbedingt, ob die angeschriebenen Personen tatsächlich bei der genannten Versicherung versichert sind. Sie hoffen vielmehr, dass ein Teil der Empfängerinnen und Empfänger der Aufforderung folgt.
Das Ziel ist, die Betroffenen auf eine gefälschte Internetseite zu locken. Dort können sie zur Eingabe von Zugangsdaten, persönlichen Angaben oder Kreditkarteninformationen aufgefordert werden. Diese Informationen gelangen anschliessend in die Hände der Betrüger.
Warum solche E-Mails oft überzeugend wirken
Die Zeiten, in denen sich betrügerische Nachrichten allein durch zahlreiche Rechtschreibfehler erkennen liessen, sind weitgehend vorbei. Viele Phishing-E-Mails sind heute sprachlich korrekt, übersichtlich gestaltet und mit bekannten Firmenlogos versehen.
Die Betrüger setzen gezielt auf drei Dinge:
Vertrauen: Ein bekannter Firmenname und ein vertrautes Logo sollen Seriosität vermitteln.
Zeitdruck: Eine angebliche Frist soll verhindern, dass man die Nachricht in Ruhe überprüft.
Unsicherheit: Die Aussicht auf gesperrte Kundenfunktionen soll dazu bewegen, möglichst rasch zu handeln.
Gerade diese Kombination sollte misstrauisch machen. Eine seriös wirkende Gestaltung ist noch lange kein Beweis für die Echtheit einer Nachricht.
So schützen Sie sich vor Phishing
Mit einigen einfachen Verhaltensregeln lässt sich das Risiko deutlich reduzieren:
Keine Links anklicken: Öffnen Sie Kundenkonten und Internetseiten grundsätzlich über die Ihnen bekannte offizielle Internetadresse und nicht über einen Link in einer unerwarteten E-Mail.
Absender überprüfen: Ein Firmenname oder Logo allein beweist nicht, dass die Nachricht tatsächlich vom genannten Unternehmen stammt.
Kurzlinks meiden: Hinter verkürzten Internetadressen kann sich eine völlig andere Webseite verbergen.
Nicht unter Druck setzen lassen: Lassen Sie sich von angeblichen Fristen, Drohungen oder dringenden Aufforderungen nicht zu unüberlegten Handlungen verleiten.
Keine vertraulichen Daten preisgeben: Passwörter, Kreditkartenangaben und andere sensible Informationen gehören nicht auf unbekannte Internetseiten.
Wer unsicher ist, kann das betreffende Unternehmen über die Kontaktdaten auf seiner offiziellen Webseite kontaktieren.
Verdächtige Nachrichten dem Bund melden
Wer eine solche E-Mail erhält, kann sie an das Bundesamt für Cybersicherheit (BACS) weiterleiten. Dafür steht die Adresse reports@antiphishing.ch zur Verfügung. Die eingehenden Nachrichten werden dort automatisiert ausgewertet und helfen dem Bund, aktuelle Betrugsversuche zu erkennen.
Anschliessend sollte die Nachricht gelöscht werden. Wer bereits persönliche Daten auf einer verdächtigen Webseite eingegeben hat, sollte unverzüglich reagieren: Passwörter ändern, bei preisgegebenen Kreditkartendaten das Karteninstitut kontaktieren und bei einem finanziellen Schaden die Polizei informieren.
Fazit: Nicht jede E-Mail mit einem bekannten Firmenlogo ist echt. Ein gesunder Zweifel, ein genauer Blick auf die Internetadresse und die Bereitschaft, sich nicht unter Zeitdruck setzen zu lassen, sind nach wie vor ein wirksamer Schutz vor digitalen Betrugsversuchen.
Das könnte dich auch interessieren

💛 visento ist kostenlos – und soll es bleiben. Hinter der Seite steht keine Firma, sondern ein Mensch, der sie in seiner Freizeit betreibt. Wenn Ihnen visento gefällt, freue ich mich über einen kleinen Beitrag an die Kosten für Server und Betrieb.
visento unterstützen ➤💬 Kommentare
Noch keine Kommentare. Schreiben Sie den ersten!